最近不少做临床的朋友跟我吐槽,说**eCOA**(电子计算机化系统)这事儿听起来高大上,真上手验证的时候全是坑。其实啊,**eCOA电子记录系统**并不是什么高不可攀的黑科技,它就是咱们临床数据管理的数字化底座。今天咱不整那些晦涩的法规条文,就聊聊在实际落地中,怎么把这套系统玩明白,既满足合规要求,又不让业务跑得太慢。
别被“电子”二字忽悠,核心还是数据完整性
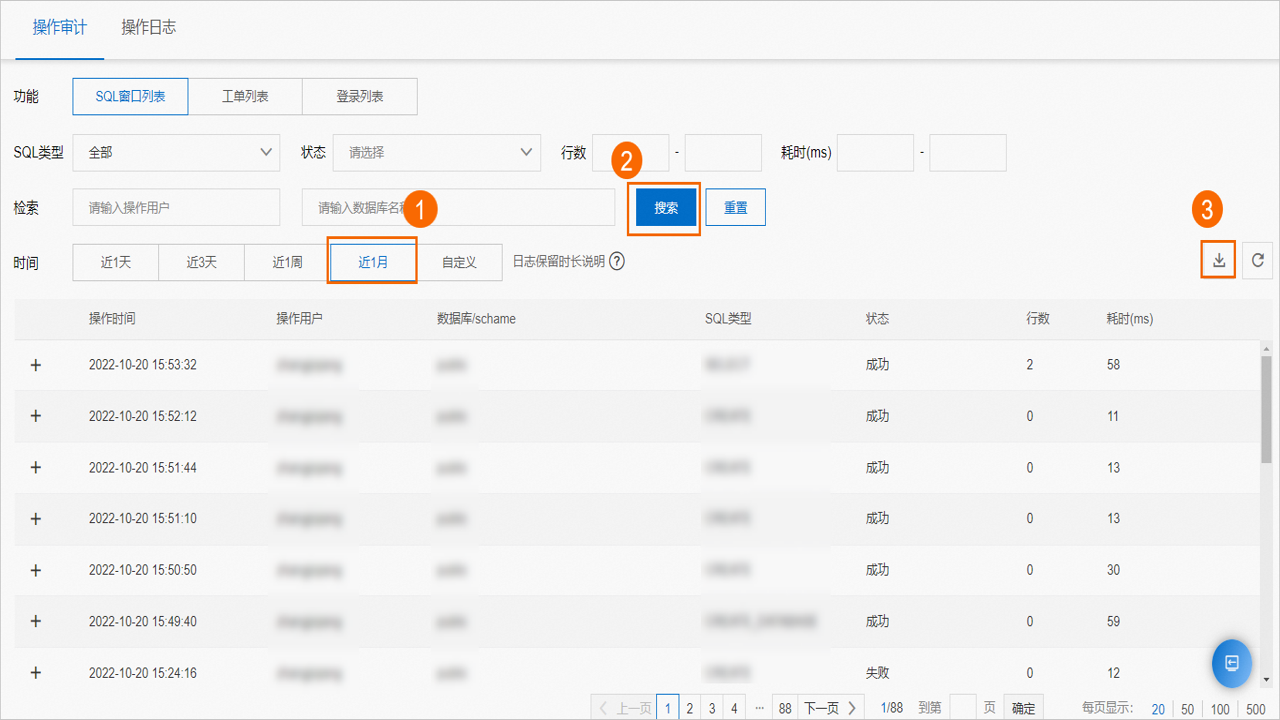
很多人一提到**eCOA**,第一反应是买个软件装上去就行。错了!这是典型的“重软轻管”。我在项目里见过太多案例,系统买了,功能也全,但审计的时候一查日志,发现修改记录全是空的,或者权限管理乱得像一锅粥。记住,**eCOA系统**的核心不是“电子化”,而是“可追溯”。你录入的每一条数据,谁录的、什么时候录的、改过几次、为什么改,这些都必须清清楚楚。如果系统不能自动生成不可篡改的审计轨迹,那这个**eCOA**就是个摆设,甚至是个合规炸弹。所以,选型的时候,别光看界面好不好看,得盯着后台的审计日志功能,这是**临床合规**的命根子。
权限管理:别把钥匙交给所有人
说到权限,这可是**eCOA**里最容易出幺蛾子的地方。有的医院或者药企,图省事,给所有研究员都开管理员权限,或者干脆共用一个账号。这在审计眼里,简直就是自杀行为。真正的**eCOA合规应用**,讲究的是“最小权限原则”。谁负责录入,就给谁录入权限;谁负责审核,就给谁审核权限。而且,账号必须实名,严禁共享。我有个朋友,因为共用账号,被稽查员当场指出,差点导致整个项目数据作废。所以,**eCOA权限管理**这块,一定要细化到个人,并且定期复核。另外,密码策略也得跟上,定期更换,复杂度要高,别觉得麻烦,这都是为了数据的安全兜底。
验证与持续监控:别以为上线就完事
很多团队觉得,**eCOA**系统验证(CSV)通过了一次,就可以高枕无忧了。大错特错!系统是会更新的,法规也是会变的。今天用的**eCOA**符合2019年的指南,明年出了新规,你的系统还能用吗?所以,**eCOA持续监控**才是长久之计。每次系统升级、打补丁,甚至只是换个服务器,都得重新做风险评估。如果改动影响了数据完整性,那必须重新验证。别偷懒,别想当然。我见过有公司为了赶进度,跳过验证直接上线,结果数据出了问题,补救的成本比当初验证高十倍。所以,**eCOA验证**不是一次性的任务,而是一个持续的过程。建立好变更控制流程,每次变动都记录在案,这样心里才踏实。
总结:合规是底线,效率是追求
最后再说两句掏心窝子的话。**eCOA**不是束缚业务的枷锁,而是保护大家的盾牌。做好了**临床电子记录**管理,数据真实可靠,审评的时候底气足,后续的上市审批也顺利。大家在实际操作中,多参考**eCOA最佳实践**,多和IT部门沟通,别各自为战。合规这条路,虽然前期投入大,但长远来看,绝对是稳赚不赔的投资。希望这篇**eCOA详解**能帮大家在合规路上少走弯路,把精力花在真正有价值的临床工作上。
 喜欢
 顶
 难过
 囧
 围观
 无聊