最近跟几个做中小企业管理的朋友聊天,大家最头疼的就是数据安全。不是不想管,是管起来太贵、太复杂。传统的大厂解决方案动辄几十万起步,而且部署周期长,根本不适合咱们这种追求效率的团队。这时候,微安全这个概念就特别适合拿出来聊聊。它不像那些重型系统那样臃肿,而是更轻量、更灵活,专门解决数据防护和合规落地这两大痛点。今天这篇内容,我就结合自己踩过的坑和实测经验,给大家拆解一下怎么用微安全思路,花小钱办大事,把企业的数据护城河建起来。
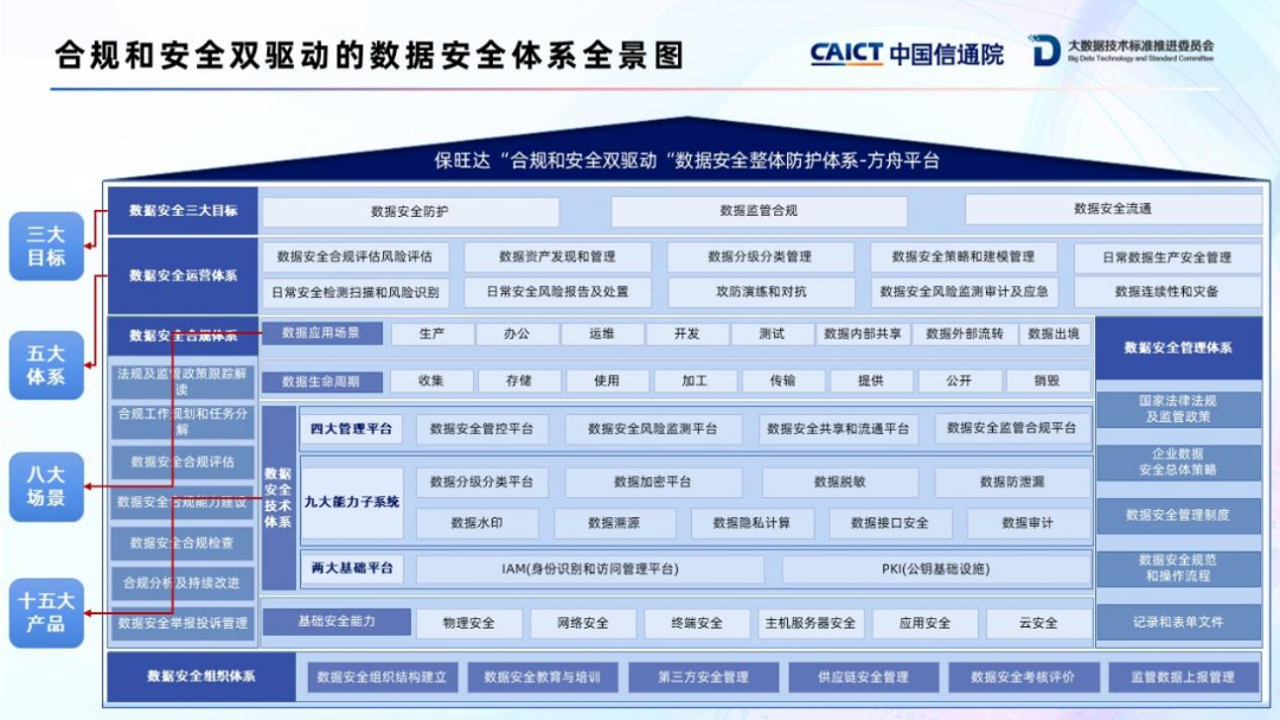
别被“合规”吓住,先搞懂核心逻辑
很多老板一听到“合规”两个字就头大,觉得那是大公司的事情。其实不然,现在《数据安全法》和《个人信息保护法》落地,不管公司大小,只要涉及用户数据处理,就得合规。我之前有个客户,因为没做好数据脱敏,被监管机构约谈,差点丢了大单。这时候微安全的优势就出来了。它不要求你上一套完整的SOC平台,而是通过API接口、SDK嵌入的方式,把安全能力“微服务化”地集成进业务系统里。比如用户登录环节,加上一个动态令牌验证;数据传输环节,启用端到端加密。这些动作看似微小,但组合起来,就构成了一个完整的微安全防御链条。记住,合规不是为了应付检查,而是为了业务能长久跑下去。
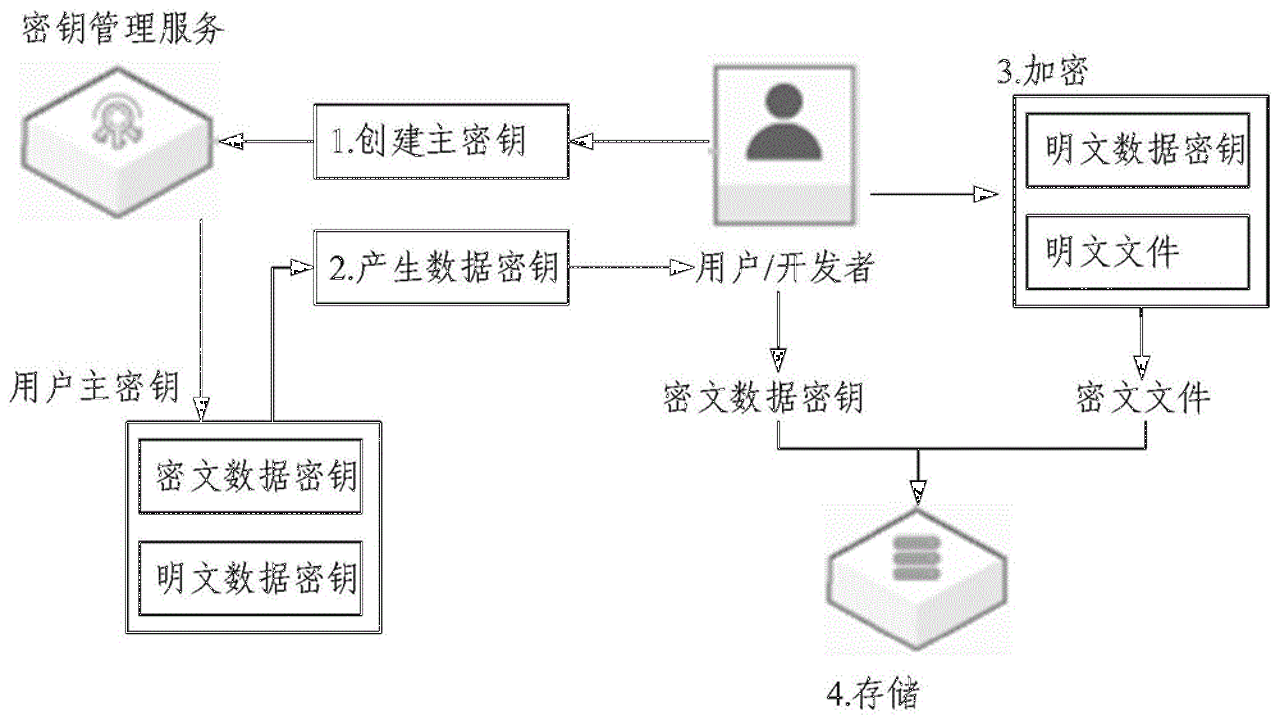
终端管控:别只盯着服务器,员工手机也是漏洞
说个真事儿,去年某同行公司,数据泄露源头竟然是一个离职员工的私人手机。他把工作文档随手存到了个人云盘,离职时顺手删了手机,但云盘里的文件还在。这就是典型的终端失控。传统方案是推MDM(移动设备管理),但员工抵触情绪大,安装率低。微安全在这里提供了一种新思路:非侵入式防护。通过浏览器插件或轻量级客户端,实现文件外发拦截、敏感词识别。员工感觉不到“监控”,但安全策略在后台默默生效。我在测试中发现,这种微安全方案对用户体验影响极小,部署速度也快,半天就能跑通测试环境。对于不想折腾IT架构的团队,这绝对是个性价比极高的选择。
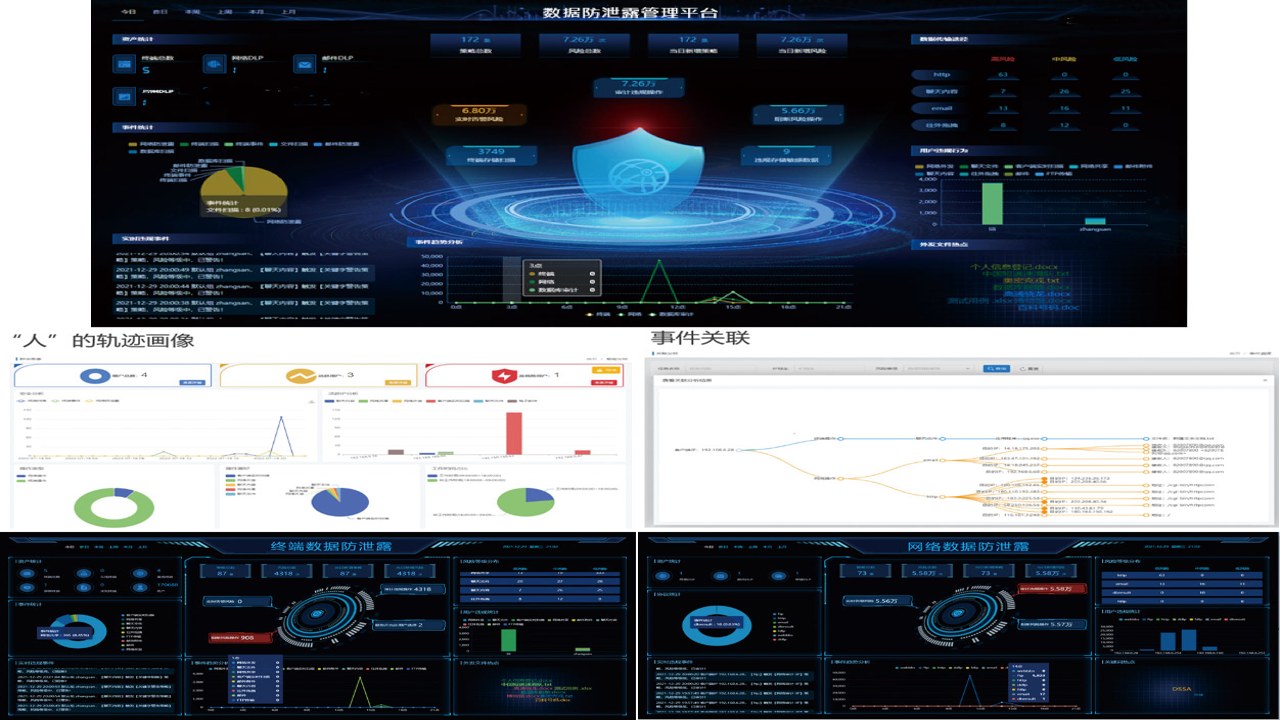
合规落地:把“人”的因素算进去
技术再强,人要是掉链子,一切白搭。我在推微安全方案时,特别强调一点:安全流程必须嵌入工作流,而不是独立存在。比如,申请下载敏感数据,系统自动触发审批流,并记录操作日志。这个日志不是给监管看的“假账”,而是真实、不可篡改的操作轨迹。我们之前用了一套开源的审计工具,结果发现日志格式混乱,根本没法对接合规报表。后来换成支持标准协议的微安全组件,一键生成符合等保要求的审计报告,省心太多了。另外,别忘了定期做权限回收。人员变动时,自动触发权限冻结,这比靠Excel表格人工维护靠谱一万倍。
总的来说,微安全不是某个单一产品,而是一种轻量级、可组合的安全思维。它帮我们把复杂的数据防护和合规要求,拆解成一个个可执行的小任务。对于中小企业来说,这不仅是省钱,更是省时间、省精力。别等到出事才想起补票,现在就开始,从一个小点切入,慢慢把安全体系织密。毕竟,数据安全这件事,慢就是快,稳就是赢。
 喜欢
 顶
 难过
 囧
 围观
 无聊