最近后台老有人问我:ELKTalk是什么?怎么到处都在提这个词?说实话,我第一次接触它的时候也是一头雾水,查了半天下来的资料全是大段大段的英文文档,看得脑仁疼。折腾了一圈之后我才搞明白,ELKTalk其实就是围绕ELK日志分析平台做日志收集、存储、检索和可视化的一整套方案,说白了就是把服务器上乱七八糟的日志集中起来,想查什么一搜就有,排查问题快得不是一星半点。下面我就把自己踩过的坑、学到的干货,用大白话给大家捋一遍,ELKTalk入门的朋友照着做基本不会跑偏。

ELKTalk到底是什么,别被名字吓到
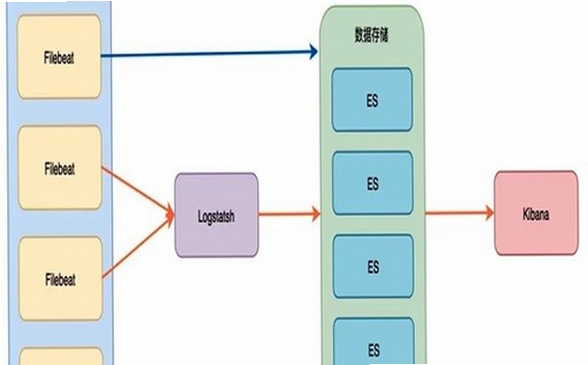
先说说ELK这三个字母,E是Elasticsearch,负责存储和搜索日志;L是Logstash,负责把日志从各处收集过来、清洗整理;K是Kibana,负责把数据画成图表、做可视化大盘。那ELKTalk是什么呢?你可以理解成基于这套ELK日志分析平台衍生出来的叫法,有的团队用它指代日志分析的整体方案,有的则指对应的分析工具或学习体系。不管叫法怎么变,核心就一件事:ELKTalk日志分析帮你把分散在各台机器上的日志统一管起来。以前查一个问题要登好几台服务器翻日志文件,现在打开一个页面输入关键词,几秒钟结果就出来了,效率差距真的很大。
很多人觉得这套东西很高大上,只有大厂才用得起,其实不然。个人项目、小团队照样能玩起来,单机部署也能跑得很顺。我当初就是拿一台闲置的云服务器练手的,从装Java环境开始,一步步把Elasticsearch、Logstash、Kibana全装上了,前后也就花了两个晚上。
ELKTalk入门教程:手把手搭一套能用的环境
新手入门我建议别贪多,先把最小可用版本跑通。第一步装Elasticsearch,解压、改配置、启动,看到9200端口能返回json就说明活了。第二步装Kibana,连上ES之后浏览器打开5601端口,能看到界面就算成功一半。第三步才是Logstash,写个简单的pipeline配置文件,把nginx的访问日志或者应用日志读进来,经过grok解析字段,再送到ES里。
这里重点提醒一个坑:grok正则解析是新手最容易卡住的地方。我第一次配的时候,日志死活进不了ES,查了半天才发现是正则表达式和实际日志格式对不上。后来学聪明了,先用Kibana自带的grok调试工具在线试,匹配通过了再写进配置文件,能省不少时间。还有版本问题,ES、Logstash、Kibana最好用同一个大版本,混着用容易出各种稀奇古怪的报错。
ELKTalk实战应用:日常排查问题真香
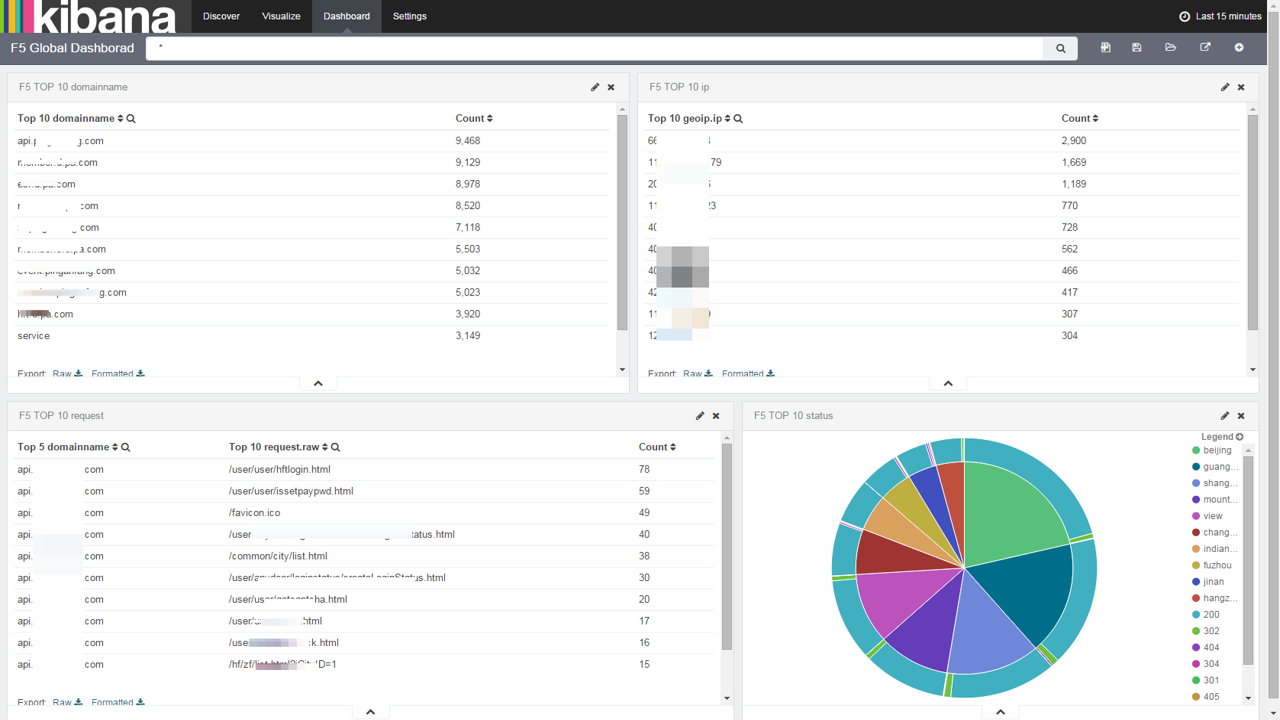
环境搭好之后,真正的价值才刚开始。我举几个自己实际用过的场景。第一个,网站某天突然502,用户疯狂吐槽,我直接在Kibana里搜status:502,按时间排序一看,报错全集中在一台后端机器上,登录那台机器一看,是磁盘写满了,十分钟定位十分钟解决,放在以前少说也得翻半小时日志。第二个场景是ELKTalk日志监控,配置好告警规则之后,某个接口报错率超过阈值会自动发通知到群里,很多故障在用户还没察觉的时候我们就已经处理完了。
另外可视化大盘也很实用。把访问量、响应时间、错误率做成图表放在大屏幕上,领导路过看一眼就知道系统健不健康,汇报工作的时候再也不用临时翻数据凑图了。做日志分析平台实战做得久的团队,基本都会把Kibana当成日常工作的第一入口。
新手常踩的几个坑,提前帮你绕开
最后总结几个我真实踩过的坑,给大家提个醒。一是ES默认内存配置不适合小机器,2G内存的服务器不改配置容易启动失败或者被系统杀掉进程;二是日志量大的话要记得配置索引生命周期,老数据定期删除或者归档,不然磁盘迟早爆满,这个坑我踩过两次;三是别把账号密码、身份证号这类敏感信息原样扔进日志再收集上来,最好先做脱敏处理,安全第一。总的来说,ELKTalk入门门槛没想象中高,跟着教程走一遍,再动手折腾一两个真实项目,基本就能上手了。
 喜欢
 顶
 难过
 囧
 围观
 无聊