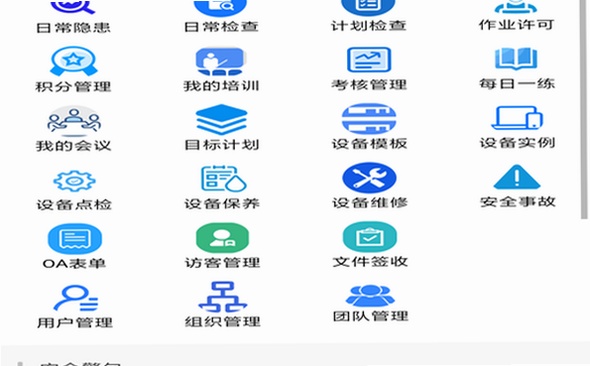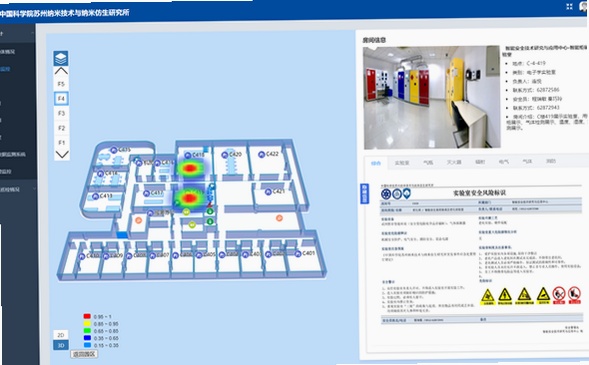
最近不少朋友问我,到底怎么把安全智能管控系统真正用起来,而不是摆个样子。说实话,市面上很多方案听起来高大上,但落地时全是坑。今天我就结合之前几个项目的实战经验,跟大家聊聊这套系统到底该怎么选、怎么搭,以及那些容易忽略的细节。安全智能管控的核心不是堆砌设备,而是让数据真正流动起来,形成闭环。

选型别只看参数,得看适配性
很多人第一步就错了,拿着参数表去对比。其实安全智能管控的选型,最关键的是看它跟你现有环境的兼容性。我见过一个案例,客户买了一套很贵的平台,结果跟原来的门禁、视频系统接口对不上,最后只能花大价钱做中间件,反而更慢。建议大家在采购前,先让供应商做POC测试,重点看API开放程度和日志对接能力。别被销售的花言巧语忽悠了,实际跑一遍数据流才最真实。
部署阶段,网络隔离是底线
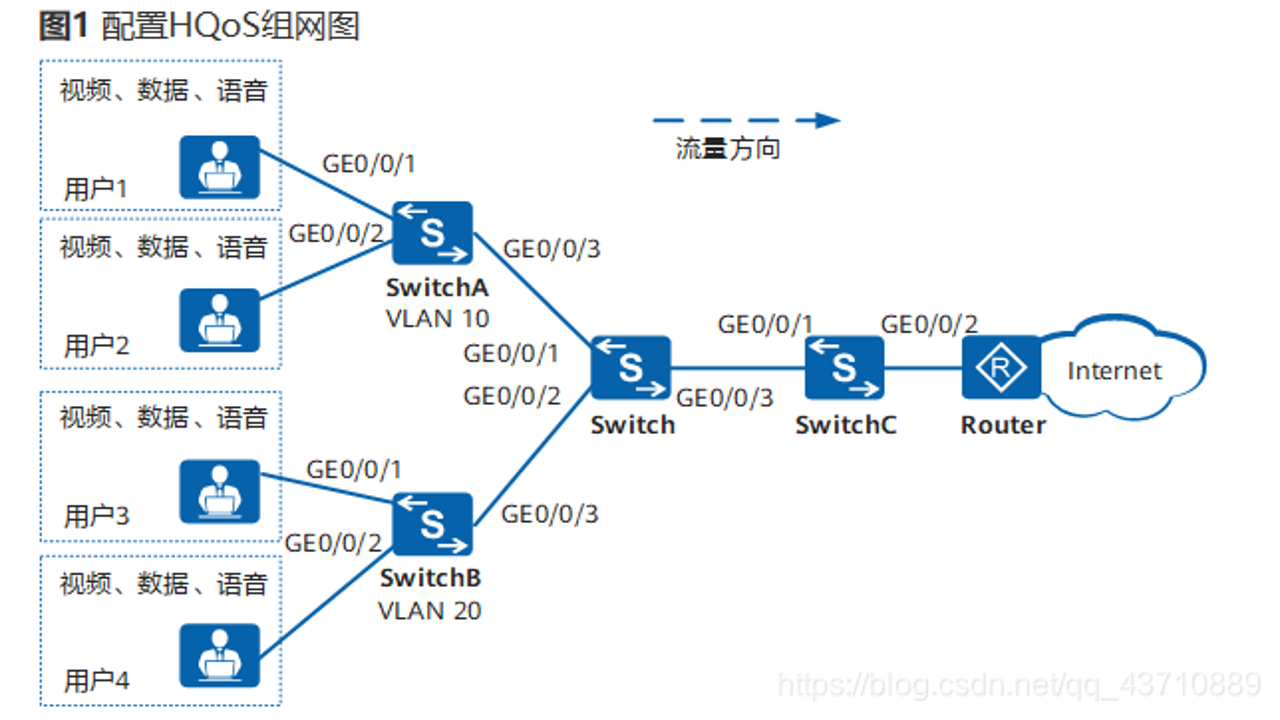
说到部署,安全智能管控对网络环境要求极高。千万别图省事,把所有设备都接在同一个VLAN里。我们之前有个项目,因为视频流和管控指令混走,导致高峰期丢包率飙升,报警延迟严重。后来重新规划了网络,单独划出管控区,带宽保障到位后,响应速度提升了3倍。这里有个小技巧,建议在核心交换机上做QoS策略,优先保障控制信令的优先级。另外,服务器选址也要考虑冗余,双机热备是必须的,单点故障在智能管控场景里是致命伤。
运维不是装完就完事,得看数据分析
很多公司装了系统后,就把它当“黑盒”用,只看不报错就行。这是大错特错。安全智能管控的价值在于事后追溯和事前预警。你得定期去分析日志,看看哪些规则触发频率异常高,是不是阈值设得不合理?比如,同一区域连续触发入侵报警,可能是传感器坏了,也可能是环境光线变化。我们后来建立了周报机制,把误报率控制在5%以内,这才是真正有效的管控。另外,别忘了权限管理,谁查了数据、谁改了配置,都要有审计日志,这在合规检查时能救命。
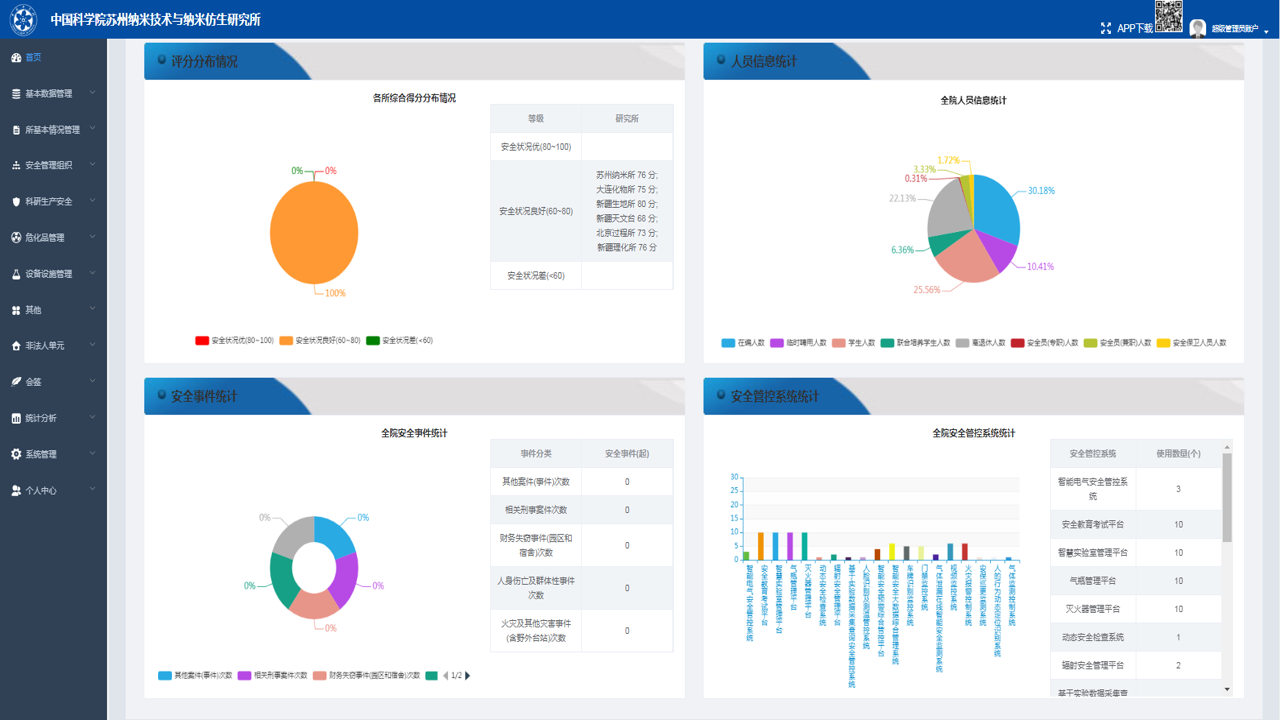
总的来说,安全智能管控系统没有完美的,只有最适合你的。别追求一步到位,先解决最痛点的场景,再逐步扩展。希望这些经验能帮大家在落地过程中少走弯路,真正让系统发挥价值。
 喜欢
 顶
 难过
 囧
 围观
 无聊