西西软件园多重安全检测下载网站、值得信赖的软件下载站!
软件
软件
文章
搜索

首页 → 编程开发 → ASP.NET → ASP.NET 中如何使用COOKIE欺骗

ASP.NET 中如何使用COOKIE欺骗

相关软件相关文章发表评论 来源:本站整理时间:2010/9/27 14:27:31字体大小:A-A+

作者:佚名点击:423次评论:1次标签: COOKIE

  • 类型:站长工具大小:5KB语言:中文 评分:8.0
  • 标签:
立即下载
工作4年了,也算高级程序员了。不过有一点一直不好意思说。我不会开发登录相关的。对于Session和Cookie其实一直是半知不解的。更不用提COOKIE欺骗了。昨晚恶补了下这方面知识。

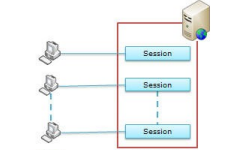
  Session,通常服务端使用方式Session["uid"]获取到的值就是你的用户名。A与B访问该页面,服务器返回Session["uid"]的值不同。为什么?是通过Cookie值有个ASP.NET_SessionId的Cookie变量。但用户登入后,服务器给每个访问者分配的该值不同。那么通过这个唯一值就可以获取Session["uid"]的值。如下图

那么好,看图说话。很清楚,传给服务器的sessionID不同,那么服务器就会认为你是另一个人。如何伪装成另一个人呢?如果修改自己Cookie的ASP.NET_SessionId呢?我是同时用FireFox和IE同时登入一个需要登录的网页。然后FIREFOX安装Web Develop插件,IE安装了HttpWatch。 这样从IE的HttpWatch中查看Cookie。将ASP.NET_SessionId的值复制。然后在FireFox中的Web Develop下修改当前ASP.NET_SessionId的值。粘帖刚才复制的。然后再点击Firefox中的页面就会发现登入人已经更换为IE中登入的那个帐号了。



    相关评论

    阅读本文后您有什么感想? 已有人给出评价!

    • 8 喜欢喜欢
    • 3 顶顶
    • 1 难过难过
    • 5 囧囧
    • 3 围观围观
    • 2 无聊无聊

    最新评论查看所有(1)条评论 >

    第 1 楼 安徽亳州 网友 网友 2026/10/4 13:33:59
    这教程太实在了,终于把Session和Cookie搞明白了。以前只会瞎写登录,现在知道怎么防COOKIE欺骗了。讲解通俗易懂,不像那些长篇大论的文档,跟着做一遍就能上手。对于想补这块知识的后端来说,绝对是救星,省时又省力

    支持( 0 ) 盖楼(回复)

    发表评论

    昵称:
    表情: 高兴 可 汗 我不要 害羞 好 下下下 送花 屎 亲亲